Cookie website adalah berkas teks kecil yang disimpan browser saat kamu mengunjungi sebuah situs, berisi data seperti preferensi, sesi login, atau riwayat kunjungan. Fungsinya sederhana, membantu situs “mengingat” kamu di kunjungan berikutnya. Tanpa cookie, kamu harus login ulang setiap kali membuka tab baru, dan keranjang belanja online selalu kosong lagi. Karena itu, memahami cookie website bukan cuma soal teknis, melainkan soal kenyamanan berselancar sehari-hari.
Pernah nggak kamu penasaran kenapa iklan sepatu yang kamu lihat di satu toko online tiba-tiba muncul lagi di Instagram? Atau kenapa Tokopedia masih ingat barang yang kamu masukkan ke keranjang minggu lalu, padahal kamu belum login ulang? Jawabannya ada di satu kata kecil yang sering diabaikan: cookie. Yuk, kita bahas tuntas dari akar sampai daun, tanpa istilah teknis yang bikin pusing.
Apa Itu Cookie Website Sebenarnya?
Secara teknis, cookie website merupakan pasangan nama-nilai (name-value pair) yang dikirim server ke browser, lalu browser menyimpannya di perangkat pengguna. Setiap kali kamu membuka situs yang sama, browser otomatis mengirim kembali data tersebut ke server. Server pun langsung mengenali siapa kamu tanpa perlu proses login dari nol.
Konsep ini pertama kali diperkenalkan Lou Montulli pada 1994, jauh sebelum internet secepat sekarang. Awalnya, cookie dibuat untuk menyelesaikan satu masalah mendasar: protokol HTTP bersifat stateless, alias tidak mengingat interaksi sebelumnya. Setiap kali kamu pindah halaman, server menganggapmu sebagai pengunjung baru. Oleh karena itu, cookie hadir sebagai solusi praktis agar situs punya “memori” jangka pendek maupun panjang tentang penggunanya.
Bayangkan cookie seperti gelang tangan di sebuah acara konser. Panitia memasangkan gelang itu saat kamu masuk gerbang. Setiap kali kamu ingin masuk kembali ke area VIP, petugas cukup melihat gelangmu, bukan memeriksa ulang identitasmu dari awal. Cookie website bekerja dengan logika serupa, hanya saja versi digitalnya.
Bagaimana Cookie Website Bekerja di Balik Layar
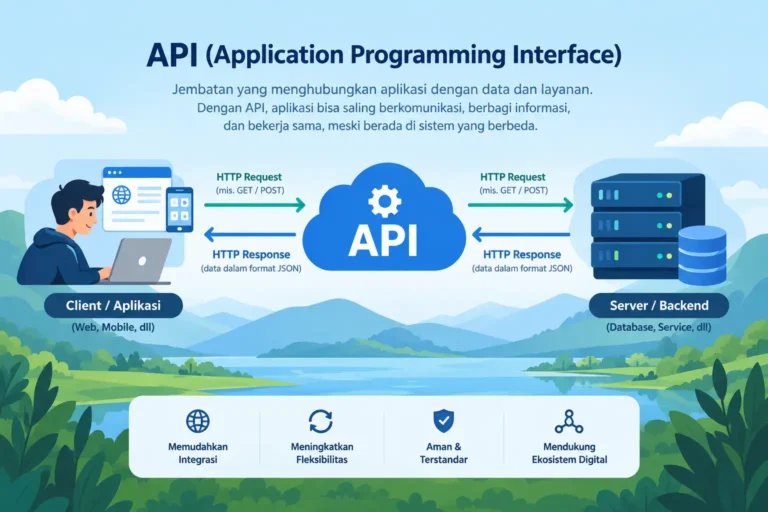
Prosesnya sebenarnya cukup sederhana kalau dipecah langkah demi langkah. Pertama, kamu mengakses sebuah situs lewat browser. Server situs tersebut mengirimkan respons yang menyertakan header Set-Cookie, berisi data unik untukmu. Selanjutnya, browser menyimpan data itu di perangkatmu, biasanya dalam format kecil yang tidak memberatkan penyimpanan.
Ketika kamu membuka halaman lain di situs yang sama, browser otomatis menyertakan cookie tersebut dalam setiap permintaan HTTP. Akibatnya, server bisa langsung mengenali sesi kamu tanpa meminta login ulang. Proses ini berlangsung dalam hitungan milidetik, sehingga kamu bahkan tidak menyadari ada pertukaran data terjadi.
Menariknya, tidak semua cookie diperlakukan sama oleh browser. Sebagian hanya bertahan selama tab terbuka, sementara yang lain tersimpan berbulan-bulan sampai kamu menghapusnya manual. Perbedaan inilah yang membawa kita ke jenis-jenis cookie berikutnya.
Cookie Berdasarkan Masa Aktif
Ada dua kategori utama berdasarkan durasi penyimpanan. Session cookie hanya hidup selama kamu membuka browser, lalu otomatis terhapus saat tab ditutup. Biasanya jenis ini dipakai untuk menjaga status login sementara, misalnya saat mengisi form checkout di e-commerce.
Sebaliknya, persistent cookie tersimpan lebih lama, bisa berhari-hari hingga bertahun-tahun, tergantung pengaturan situs. Cookie inilah yang membuat Shopee mengingat preferensi bahasa kamu meski sudah seminggu tidak membuka aplikasinya. Praktis, tapi juga menyimpan lebih banyak jejak digital dibanding session cookie.
Cookie Berdasarkan Sumber Pengirim
Selain masa aktif, cookie juga dibedakan dari siapa yang mengirimnya. First-party cookie berasal langsung dari domain situs yang kamu kunjungi. Contohnya, saat kamu berbelanja di Bukalapak, cookie dari domain bukalapak.com termasuk kategori ini, dan umumnya dianggap lebih aman karena hanya dipakai situs tersebut.
Sementara itu, third-party cookie dikirim oleh domain lain yang menempel di situs yang kamu kunjungi, misalnya jaringan iklan atau widget media sosial. Jenis inilah yang memungkinkan iklan “mengikuti” kamu ke berbagai situs berbeda. Namun, perlu dicatat, arah kebijakan browser terhadap third-party cookie terus berubah beberapa tahun terakhir. Google sempat berencana menghapus total dukungan third-party cookie di Chrome lewat inisiatif Privacy Sandbox, tetapi pada April 2025 rencana itu resmi dibatalkan dan Google memilih mempertahankan pendekatan saat ini terhadap pilihan cookie pihak ketiga di Chrome, tetap tersedia secara default dan dikelola lewat pengaturan Privasi dan Keamanan yang sudah ada, bukan lewat prompt persetujuan baru. Meski begitu, browser lain seperti Safari dan Firefox tetap memblokir third-party cookie secara default, sehingga lanskap pelacakan lintas situs tetap beragam tergantung browser yang dipakai pengguna.
Kenapa Cookie Website Penting untuk SEO, Marketing, dan Pengalaman Pengguna
Bagi pegiat SEO dan marketing, cookie bukan sekadar fitur teknis, melainkan tulang punggung banyak strategi digital. Google Analytics, misalnya, mengandalkan cookie untuk mengukur berapa lama pengunjung bertahan di halaman, halaman mana yang paling sering ditinggalkan, dan dari mana traffic datang. Data ini krusial untuk mengevaluasi apakah konten sudah menjawab kebutuhan audiens atau belum.
Selain untuk analitik, cookie juga menopang personalisasi konten. Situs berita bisa menampilkan artikel relevan berdasarkan kategori yang sering kamu baca. Toko online bisa merekomendasikan produk sesuai riwayat pencarianmu. Tanpa cookie, semua pengalaman itu terasa datar dan generik, seolah setiap pengunjung diperlakukan sama persis.
Di sisi lain, developer web juga memakai cookie untuk fungsi autentikasi dan keamanan, seperti token CSRF yang mencegah serangan lintas situs. Kombinasi fungsi analitik, personalisasi, dan keamanan inilah yang membuat cookie website tetap relevan, meski regulasi privasi semakin ketat dari tahun ke tahun. Kalau kamu sedang membangun atau merapikan struktur teknis situs, memahami bagaimana cookie berinteraksi dengan performa dan keamanan situs juga layak dibaca lebih dalam lewat pembahasan seputar keamanan dan performa website di blog Alifbata Digital.
Risiko Privasi dan Regulasi yang Perlu Kamu Waspadai
Meski bermanfaat, cookie juga membawa risiko yang tidak bisa diabaikan begitu saja. Cookie yang dikirim lewat koneksi HTTP tanpa enkripsi rentan disadap pihak tidak bertanggung jawab. Selain itu, cookie berpotensi jadi celah untuk serangan cross-site scripting jika developer lalai mengamankan kode situsnya. Oleh karena itu, banyak regulasi privasi global kini mewajibkan situs untuk transparan soal penggunaan cookie.
Di Uni Eropa, GDPR mengategorikan cookie sebagai data pribadi karena bisa dipakai mengidentifikasi individu, baik sendiri maupun dikombinasikan data lain. Konsekuensinya, situs diwajibkan mendapatkan persetujuan yang sah dari pengguna sebelum menaruh cookie di perangkat mereka, biasa disebut GDPR cookie consent. Aturan inilah yang membuat hampir semua situs Eropa kini menampilkan banner persetujuan cookie sebelum kamu bisa membaca artikelnya.
Indonesia sendiri tidak ketinggalan. Sejak UU Pelindungan Data Pribadi resmi berlaku penuh, pengelola situs yang beroperasi di Indonesia turut terikat kewajiban serupa. UU PDP diundangkan pada Oktober 2022 dan mulai berlaku penuh sejak Oktober 2024 setelah masa transisi dua tahun berakhir, dengan model yang mendekati GDPR namun memiliki format persetujuan, kewajiban pengendali, dan rezim sanksi tersendiri. Bagi pemilik bisnis online lokal, artinya banner cookie bukan lagi sekadar tren dari luar negeri, melainkan kewajiban hukum yang harus dipenuhi.
Menariknya, kesadaran soal ini masih beragam di masyarakat Indonesia. Banyak pengguna internet mengklik “Setuju” pada banner cookie tanpa benar-benar membaca isinya. Padahal, semakin paham cara kerja cookie, semakin mudah pula kamu mengambil keputusan sadar soal data pribadi yang dibagikan ke setiap situs yang dikunjungi.
Cara Mengelola dan Menghapus Cookie di Browser
Kabar baiknya, mengelola cookie tidak sesulit yang dibayangkan. Hampir semua browser modern seperti Chrome, Firefox, dan Safari menyediakan menu pengaturan privasi yang mudah dijangkau. Kamu tinggal masuk ke bagian Settings, cari opsi Privacy and Security, lalu pilih Cookies and Site Data.
Dari situ, kamu bisa memilih beberapa opsi sesuai kebutuhan. Pertama, menghapus semua cookie sekaligus jika ingin memulai “lembaran bersih”. Kedua, memblokir cookie dari situs tertentu yang kamu curigai berlebihan melacak aktivitasmu. Ketiga, mengizinkan cookie hanya untuk situs tepercaya sambil memblokir sisanya secara default.
Perlu diingat, menghapus semua cookie punya konsekuensi. Kamu harus login ulang ke hampir semua akun, dan preferensi bahasa atau tema situs kembali ke pengaturan awal. Jadi, sebelum menekan tombol “Clear All”, pertimbangkan dulu situs mana yang benar-benar ingin kamu bersihkan datanya.
Bagi pengembang web, mengelola cookie juga berarti memastikan implementasinya mematuhi standar keamanan terkini, misalnya menambahkan atribut Secure, HttpOnly, dan SameSite. Ketiga atribut ini membantu mencegah cookie dicuri lewat serangan umum seperti session hijacking. Detail teknis semacam ini biasanya jadi bagian penting dari audit keamanan saat proses pengembangan website dilakukan dari awal.
Cookie Pertama vs Cookie Pihak Ketiga: Mana yang Perlu Kamu Waspadai?
Pertanyaan ini sering muncul dari pembaca awam yang baru mulai peduli soal privasi digital. Jawaban singkatnya, first-party cookie umumnya lebih aman karena hanya dipakai satu domain yang kamu percaya secara langsung. Sebaliknya, third-party cookie lebih rawan disalahgunakan karena bisa melacak aktivitasmu lintas situs berbeda.
Meski begitu, bukan berarti third-party cookie selalu berbahaya. Banyak fungsi berguna seperti widget peta, video YouTube tertanam, atau tombol share media sosial juga mengandalkan third-party cookie agar bisa berjalan normal. Jadi, alih-alih memblokir semuanya secara membabi buta, lebih bijak memahami konteks penggunaannya satu per satu.
Sebagai pegiat marketing, kamu juga perlu bersiap menghadapi transisi jangka panjang menuju dunia tanpa ketergantungan penuh pada third-party cookie. Meski Google membatalkan rencana penghapusan total, strategi diversifikasi data first-party tetap relevan sebagai langkah antisipatif. Toh, regulasi privasi cenderung makin ketat, bukan makin longgar, di tahun-tahun mendatang.
Cookie Website, Antara Kenyamanan dan Tanggung Jawab
Setelah membaca semua penjelasan di atas, kamu mungkin mulai melihat cookie website dengan cara berbeda. Bukan sekadar pop-up mengganggu yang selalu diklik tanpa dibaca, melainkan mekanisme kecil yang menopang hampir seluruh pengalaman berinternet modern. Dari sesi login, rekomendasi produk, sampai analitik yang membantu bisnis berkembang, semuanya berakar dari file teks sederhana ini.
Akan tetapi, kenyamanan itu datang dengan tanggung jawab. Sebagai pengguna, kamu berhak tahu data apa saja yang dikumpulkan dan untuk apa data itu dipakai. Sebagai pemilik situs atau pelaku bisnis digital, kepatuhan terhadap regulasi seperti UU PDP bukan lagi opsional, melainkan fondasi kepercayaan jangka panjang dengan audiens.
Jadi, lain kali muncul banner “Kami menggunakan cookie” di sebuah situs, coba luangkan waktu sejenak untuk membacanya. Pilih opsi yang benar-benar sesuai kenyamanan privasimu, bukan sekadar klik cepat demi lanjut membaca. Kalau kamu sedang membangun situs bisnis dan ingin memastikan implementasi cookie, keamanan, dan performanya berjalan sesuai standar terkini, tim Alifbata Digital siap membantu proses web development dari perencanaan sampai eksekusi.